
Por Paulo Baldin – Sócio Diretor de Segurança da Informação (CISO) e Amanda Marques – Consultora de Segurança da Informação Equipe de Cyber-IT da CLA Brasil
A gestão de identidades não deve ser tratada apenas como uma função de suporte da TI. Em um ambiente corporativo cada vez mais digital, interconectado e regulado, ela é um dos principais pilares de segurança, governança e conformidade das organizações. É esse cenário que a equipe de Segurança da Informação da CLA Brasil observa de perto no dia a dia com clientes de diferentes setores: em operações distribuídas, ambientes híbridos, aplicações em nuvem, automação crescente e cadeias complexas de terceiros, o risco já não está apenas na borda da rede, mas na concessão, manutenção ou utilização inadequada de acessos por identidades legítimas.
O Identity and Access Management (IAM) deve ser tratado como uma capacidade estratégica, alinhada às políticas, aos objetivos e à estratégia de segurança da informação do negócio. Mais do que controlar logins, o IAM define quem pode acessar o quê, em quais condições, com que privilégio, por quanto tempo e com qual nível de verificação, sustentando segurança efetiva, governança consistente e conformidade regulatória.
O novo perímetro é a identidade
Durante muitos anos, a segurança corporativa foi estruturada a partir da lógica do perímetro: proteger a rede, endurecer o firewall, segmentar o ambiente e presumir confiança razoável dentro dos limites internos. A migração de aplicações para a nuvem, a adoção do trabalho remoto e a expansão dos ecossistemas digitais transformaram esse cenário. Embora os controles perimetrais continuem relevantes, eles deixaram de ser suficientes como principal mecanismo de confiança, tornando a identidade um elemento central das estratégias modernas de segurança e das decisões de acesso.
Nesse cenário, a identidade passou a desempenhar um papel central nas decisões de acesso e confiança. Essa evolução é refletida nas Digital Identity Guidelines do NIST, que estabelecem diretrizes para comprovação de identidade, autenticação e federação, permitindo que mecanismos de acesso sejam definidos de acordo com o nível de risco e a criticidade de cada contexto. Da mesma forma, a ISO 27001:2022 reforçou a gestão de identidades e de direitos de acesso por meio de controles voltados à administração formal do ciclo de vida das identidades, fortalecendo a integração entre segurança, governança e conformidade.
Como referência para serviços de identidade digital, o modelo do NIST define práticas e critérios para todo o ciclo de vida da identidade, desde o enrollment e o identity proofing até a autenticação e a federação entre sistemas. Sua abordagem utiliza níveis de garantia aplicados à comprovação da identidade (Identity Assurance Level – IAL), à autenticação (Authentication Assurance Level – AAL) e à federação (Federation Assurance Level – FAL), fornecendo uma estrutura baseada em risco para que organizações selecionem controles e mecanismos de confiança compatíveis com a criticidade dos serviços, a sensibilidade das informações e os riscos associados às transações digitais.
Um dos componentes importantes desse modelo é a federação de identidades, que permite que aplicações e organizações utilizem processos de autenticação realizados por provedores de identidade confiáveis, reduzindo a necessidade de credenciais independentes para cada sistema. Sustentada por protocolos amplamente adotados, como SAML e OpenID Connect (OIDC), frequentemente apoiados por mecanismos baseados em OAuth 2.0 para delegação e autorização, a federação simplifica a experiência dos usuários, reduz a proliferação de credenciais e favorece a aplicação consistente de políticas de segurança. Sob a perspectiva de governança, sua adoção requer critérios claros para autenticação, proteção de credenciais, gestão do ciclo de vida das identidades, revisão periódica de acessos, segregação de funções e monitoramento contínuo das atividades realizadas.
Em arquiteturas modernas de IAM e modelos alinhados aos princípios de Zero Trust, a confiança não é presumida com base na localização do usuário, no dispositivo utilizado ou no simples fato de ele já ter sido autenticado anteriormente. Nesse modelo, cada solicitação de acesso deve ser avaliada de forma contínua considerando fatores como identidade, contexto, dispositivo, nível de privilégio, sensibilidade do recurso acessado e risco associado à transação. O objetivo é substituir a confiança implícita por decisões fundamentadas em evidências verificáveis e controles consistentes, reduzindo a dependência dos limites tradicionais da rede como principal mecanismo de proteção.
Essa mudança reforça a importância de capacidades como autenticação multifator, gerenciamento de privilégios, federação de identidades, análise de contexto e monitoramento contínuo. Em conjunto, esses mecanismos permitem decisões de acesso mais consistentes e alinhadas aos riscos do negócio, contribuindo para o fortalecimento da segurança, da governança e da conformidade em ambientes corporativos cada vez mais distribuídos.
Quando o risco tem nome, e-mail corporativo e acesso ativo
A ameaça interna frequentemente começa no descuido e não necessariamente na má-fé. Um ex-colaborador com acesso não revogado, um terceiro com permissões herdadas, uma conta de serviço sem dono claro ou um usuário com privilégios acima do necessário podem oferecer ao atacante um caminho muito mais simples do que explorar uma vulnerabilidade sofisticada.
Esse problema se agrava porque o risco de identidade raramente aparece de forma isolada. Ele se manifesta em combinação com processos frágeis de onboarding e offboarding, revisões de acesso superficiais, segregação de funções mal implementada, contas compartilhadas e baixa visibilidade sobre credenciais privilegiadas.
Essa centralidade da identidade também é observada sob a ótica ofensiva. O MITRE ATT&CK, framework amplamente utilizado para documentar o comportamento de adversários em ataques cibernéticos, mantém uma categoria específica voltada ao comprometimento de credenciais (Credential Access), abrangendo técnicas de roubo, captura e abuso de identidades legítimas. Isso evidencia que, em muitas campanhas, o objetivo não é apenas comprometer sistemas, mas obter acesso a credenciais válidas capazes de viabilizar persistência, movimentação lateral e acesso a recursos sensíveis com aparência de legitimidade.
O que um programa moderno de IAM precisa cobrir
A gestão de identidades madura não pode se limitar ao cadastro de usuários e à autenticação básica. Ela precisa ser tratada como um programa contínuo, apoiado por processos, políticas, tecnologia e governança alinhados aos objetivos do negócio. O primeiro componente desse programa é a manutenção de um inventário confiável de identidades, ou seja, o conhecimento preciso de quem ou o que acessa os recursos da organização. Isso inclui colaboradores, fornecedores, parceiros e clientes, mas também contas utilizadas por aplicações, serviços automatizados, integrações entre sistemas e interfaces de programação (APIs), que atualmente sustentam grande parte da operação digital das empresas.
À medida que os ambientes corporativos se tornam mais automatizados e interconectados, o número de identidades não humanas cresce rapidamente. Em muitos casos, essas identidades possuem permissões elevadas e operam sem supervisão direta de usuários, o que torna sua gestão tão importante quanto a administração das contas utilizadas por pessoas. Sem visibilidade adequada sobre esse universo de identidades, as organizações passam a ter dificuldades para controlar acessos, detectar excessos de privilégio e reduzir sua exposição a riscos operacionais e de segurança.
O segundo componente é a gestão do ciclo de vida completo das identidades. Isso envolve a concessão de acessos compatíveis com a função exercida, a atualização de permissões em mudanças de cargo ou responsabilidade, a revisão periódica de direitos de acesso e a remoção tempestiva de privilégios quando o vínculo com a organização se encerra. A efetividade desse processo depende da atuação coordenada entre RH, gestores de negócio e TI. Enquanto o RH administra os eventos do ciclo de vida do colaborador, os gestores definem e validam as necessidades de acesso, e a TI implementa e monitora os controles correspondentes. Quando essas três dimensões operam de forma desconectada, surgem contas órfãs, acessos incompatíveis com as funções exercidas e privilégios acumulados ao longo do tempo, ampliando significativamente a exposição a riscos de segurança, conformidade e fraude.
O terceiro componente é a gestão dos acessos privilegiados. Nem todas as identidades precisam do mesmo nível de acesso, e algumas delas possuem capacidade de alterar sistemas, gerenciar configurações, acessar informações sensíveis ou executar atividades críticas para o negócio. Por esse motivo, essas identidades exigem controles adicionais, como autenticação reforçada, aprovações formais, rastreabilidade das atividades realizadas e monitoramento contínuo. Nesse contexto, as soluções de Privileged Access Management (PAM) complementam os programas de IAM ao proteger credenciais privilegiadas, controlar sessões administrativas e ampliar a visibilidade sobre ações que podem gerar elevado impacto operacional, financeiro ou regulatório.
O quarto componente é a visibilidade contínua da postura de segurança das identidades. Organizações maduras não analisam apenas quem tem acesso, mas também quais riscos surgem a partir das relações entre identidades, privilégios e ativos corporativos. Nesse contexto, soluções e práticas associadas ao Identity Security Posture Management (ISPM) ajudam a identificar acessos excessivos, privilégios não utilizados, relações de confiança inadequadas e possíveis caminhos de comprometimento que podem ser explorados por agentes internos ou externos. O foco deixa de ser apenas a administração de acessos e passa a incluir a avaliação contínua da exposição ao risco na camada de identidade.
IAM não é só segurança: é governança operacional
Um erro frequente nas organizações é tratar IAM como projeto exclusivamente técnico. Essa abordagem reduz o tema à implantação de ferramenta e negligencia o fato de que identidade é uma expressão prática da estrutura de autoridade da empresa. Quem aprova pagamentos, consulta dados sensíveis, administra infraestrutura, movimenta arquivos críticos ou aciona fornecedores estratégicos depende diretamente da forma como os acessos foram desenhados e mantidos.
Sob a ótica de governança, IAM também sustenta accountability. Em auditorias, investigações internas e análises pós-incidente, a empresa precisa demonstrar que seus acessos eram compatíveis com função, aprovados por responsáveis legítimos, monitorados e revisados. Quando isso não existe, surgem não apenas riscos de segurança, mas fragilidades relevantes de conformidade, continuidade, segregação de funções e evidência de controle.
Essa conexão é especialmente sensível em setores regulados. O público corporativo especializado reconhece que controles de identidade afetam diretamente a capacidade de atender exigências de rastreabilidade, proteção de dados, revisão de acessos críticos e gestão de terceiros.
O desafio crescente das identidades não humanas
Grande parte das organizações ainda concentra seus programas de gestão de identidades apenas em colaboradores, terceiros e fornecedores. Essa abordagem já não reflete a realidade dos ambientes digitais modernos. Além das pessoas, um número crescente de acessos é realizado por aplicações, processos automatizados e serviços que interagem continuamente para sustentar operações de negócio, integrações e processos digitais.
A modernização tecnológica ampliou significativamente essa categoria de identidades não humanas, que inclui contas utilizadas por aplicações e serviços, integrações entre sistemas, APIs, agentes de automação e pipelines de Integração Contínua e Entrega Contínua (CI/CD), responsáveis por automatizar a construção, os testes e a implantação de software. Também fazem parte desse universo componentes executados em ambientes de nuvem, contêineres, funções serverless e outros serviços que operam sem intervenção humana direta. Embora muitas vezes invisíveis para os usuários finais, essas identidades frequentemente possuem acesso a informações sensíveis e recursos críticos para a operação.
Sem governança adequada, essas identidades tendem a acumular privilégios excessivos, credenciais de longa duração e relações de confiança pouco monitoradas. Como consequência, passam a representar uma superfície relevante de exposição, tanto para ataques externos quanto para falhas operacionais internas. Por esse motivo, programas modernos de IAM precisam abranger todo o ecossistema de identidades da organização, independentemente de serem operadas por pessoas ou por sistemas.
Essas identidades costumam operar com elevado nível de privilégio e baixa supervisão, sobretudo quando foram criadas para viabilizar integração rápida ou automação operacional. Em muitos ambientes, elas não têm owner claramente definido, não passam por recertificação periódica e utilizam segredos com validade extensa ou sem rotação adequada.
Para organizações mais maduras, esse tema já não é complementar. Ele se tornou um dos principais diferenciais entre um programa de IAM focado apenas em usuários humanos e uma estratégia real de proteção da identidade corporativa.
Zero Trust depende de identidade confiável
Os princípios de Zero Trust reforçam uma realidade que muitas organizações ainda enfrentam dificuldade para operacionalizar: não é possível tomar decisões de acesso seguras sem confiança na identidade que está realizando a solicitação. Quanto maior a dependência da identidade para autenticação, autorização e avaliação de risco, maior a necessidade de controles consistentes sobre todo o seu ciclo de vida.
É nesse contexto que a gestão de identidades e acessos (IAM) assume papel central. Recursos como autenticação multifator, login unificado (Single Sign-On), federação de identidades, revisão periódica de acessos, segregação de funções, gerenciamento de privilégios e análise de contexto permitem transformar os princípios de Zero Trust em controles efetivos aplicáveis à operação diária.
Sob essa perspectiva, Zero Trust não deve ser entendido como um produto ou tecnologia isolada, mas como um modelo operacional que depende da integração entre identidade, autenticação, autorização, monitoramento contínuo e gestão de risco. Quanto maior a maturidade da organização na administração de suas identidades e acessos, maior sua capacidade de tomar decisões seguras, proporcionais ao risco e alinhadas às necessidades do negócio.
Exemplo prático: o risco invisível em uma operação regulada
Considere uma empresa com operação intensiva em dados, uso de ERP, ferramentas SaaS, diretório corporativo, automações internas e múltiplos fornecedores com acesso remoto. Um colaborador muda de função, mas mantém permissões herdadas do cargo anterior. Um prestador encerrado continua ativo no diretório. Uma conta de serviço criada para integração de relatórios segue com privilégio amplo em produção. Um administrador usa a mesma credencial privilegiada para atividades distintas sem segregação adequada.
Nenhum desses eventos, isoladamente, parece dramático. Em conjunto, eles criam caminhos de acesso indevido que podem ser explorados por fraude interna, erro operacional, comprometimento de credencial ou ataque externo apoiado em identidade legítima. Esse padrão é coerente com a relevância contínua de credenciais e fator humano no panorama de incidentes do modelo tático descrito pelo MITRE ATT&CK para abuso de credenciais e movimentação lateral.
Esse tipo de exemplo funciona bem editorialmente porque traduz o risco sem recorrer a um cenário artificial. Ele mostra que a falha de identidade não nasce apenas de um grande incidente, mas de pequenas permissões que sobrevivem mais do que deveriam.
Tendências de mercado para 2026
O mercado de identidade está passando por uma mudança importante. Durante muitos anos, os programas de IAM concentraram seus esforços na concessão e remoção de acessos. Embora essas atividades continuem essenciais, elas já não são suficientes para responder à complexidade dos ambientes digitais atuais. A tendência é a evolução para modelos contínuos, capazes de avaliar não apenas quem possui acesso, mas também quais riscos estão associados a essas permissões ao longo do tempo.
Nesse contexto, ganha relevância o conceito de Identity Security Posture Management (ISPM), ou gestão da postura de segurança das identidades. Essa abordagem amplia a visibilidade sobre o ambiente ao identificar acessos excessivos, privilégios acumulados, relações de confiança inadequadas, desvios de configuração e potenciais caminhos que podem ser explorados por atacantes. O objetivo deixa de ser apenas administrar acessos e passa a incluir o monitoramento contínuo da exposição ao risco na camada de identidade.
Outra tendência relevante é a evolução para modelos de identidade adaptativa (Adaptive Identity). Nesse modelo, as decisões de acesso deixam de depender exclusivamente de regras fixas e passam a considerar fatores contextuais, como localização, dispositivo utilizado, comportamento do usuário e sinais de risco observados em tempo real. Esse movimento vem sendo discutido por organizações como a ISACA como uma resposta à necessidade de equilibrar experiência do usuário, segurança e conformidade em ambientes cada vez mais distribuídos e dinâmicos.
Também cresce a atenção à padronização e ao fortalecimento dos modelos de identidade digital. Publicações do NIST e iniciativas conduzidas pela ENISA, agência da União Europeia para cibersegurança, vêm reforçando a importância de práticas consistentes para autenticação, proteção de credenciais, confiança digital e gestão de identidades ao longo de todo o seu ciclo de vida. Em conjunto, essas iniciativas apontam para uma direção clara: a identidade está deixando de ser apenas um mecanismo de controle de acesso para se consolidar como um dos principais elementos de governança e redução de risco nas organizações modernas.
O que as empresas precisam fazer agora
Com ampla experiência em projetos de auditoria, governança, controles internos, segurança da informação e gestão de identidades, a CLA Brasil tem acompanhado de perto os desafios enfrentados pelas organizações na administração de acessos em ambientes cada vez mais complexos e distribuídos. Essa vivência — que vai do assessment de identidades e da análise de segregação de funções à avaliação de controles de cibersegurança, due diligence de terceiros e testes técnicos de intrusão — reforça uma conclusão recorrente: o caminho mais eficiente para um agente malicioso raramente é explorar vulnerabilidades complexas, e sim abusar de credenciais, privilégios excessivos ou relações de confiança inadequadamente controladas, algo consistente com o que o MITRE ATT&CK documenta como elemento central em diversas cadeias de ataque modernas.
Nossa experiência demonstra que as iniciativas mais bem-sucedidas são aquelas que tratam a gestão de identidades como um programa contínuo de governança, integrando processos, tecnologia, gestão de riscos, controles internos e conformidade regulatória. É a partir dessa visão que as organizações conseguem reduzir exposições, fortalecer controles e construir uma base sólida para estratégias modernas de segurança e confiança digital.
Primeira prioridade: entender o ambiente atual
Antes de discutir ferramentas ou automação, a organização precisa compreender o estado real de suas identidades e acessos. Isso inclui mapear usuários, terceiros, identidades não humanas, privilégios, exceções, contas órfãs, integrações, aprovações e relações de confiança existentes. Sem esse diagnóstico, o programa de IAM tende a automatizar inconsistências em vez de reduzir riscos.
Segunda prioridade: estruturar governança e accountability
A gestão de identidades não é responsabilidade exclusiva da TI. RH, gestores de negócio, áreas de controle e tecnologia precisam atuar de forma integrada, com papéis e responsabilidades claramente definidos. A governança adequada garante que concessões, alterações, revisões e revogações de acesso ocorram de forma consistente, auditável e alinhada às necessidades do negócio.
Terceira prioridade: fortalecer a gestão do ciclo de vida das identidades
Admissões, movimentações internas, mudanças de função, afastamentos, desligamentos e encerramento de contratos devem acionar processos formais de revisão e ajuste de acessos. O objetivo é garantir que os privilégios concedidos reflitam continuamente a função desempenhada e reduzir a exposição decorrente de acessos mantidos além do necessário.
Quarta prioridade: tratar privilégios e identidades não humanas como categorias críticas de risco
A gestão de acessos privilegiados deve incluir revisão de privilégios administrativos, fortalecimento dos mecanismos de autenticação, eliminação de contas compartilhadas e rastreabilidade das atividades realizadas. Da mesma forma, identidades não humanas precisam possuir responsável definido, credenciais protegidas, escopo mínimo de acesso e revisões periódicas, uma vez que muitas delas operam com elevado nível de privilégio e baixa supervisão.
Quinta prioridade: evoluir para monitoramento contínuo e gestão da postura de identidade
Revisões anuais já não são suficientes para ambientes altamente dinâmicos. Organizações mais maduras adotam monitoramento contínuo, indicadores de postura, analytics, detecção de anomalias e avaliações periódicas dos riscos associados às identidades e acessos. O objetivo é reduzir o intervalo entre o surgimento de um desvio, sua identificação e sua remediação.
Indicadores que ajudam a governar IAM
A maturidade do programa de identidade melhora quando o tema passa a ser acompanhado com indicadores claros e recorrentes. Para conselhos, comitês de risco, auditoria e liderança executiva, o valor de IAM aumenta quando a discussão deixa de ser apenas conceitual e se traduz em evidência mensurável.
Alguns indicadores úteis incluem:
- Percentual de contas órfãs identificadas no ambiente.
- Tempo médio de revogação de acesso após desligamento.
- Percentual de identidades privilegiadas recertificadas no prazo.
- Percentual de identidades com MFA habilitado.
- Quantidade de exceções permanentes de acesso por sistema crítico.
- Percentual de identidades não humanas com owner formal definido.
- Quantidade de acessos acima do perfil esperado por função.
- Tempo médio entre identificação de desvio e remediação.
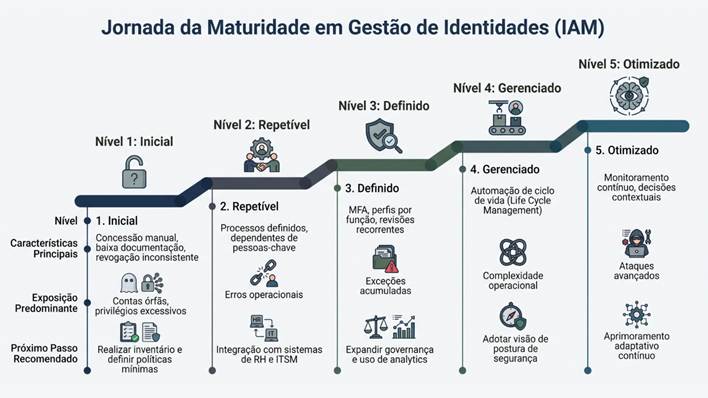
Modelo de maturidade sugerido
Recomendações práticas
- Realizar assessment formal de identidades com foco em contas órfãs, privilégios excessivos e segregação de funções.
- Integrar RH, gestores de negócio e TI no ciclo de vida de identidades.
- Estabelecer recertificação periódica de acessos com accountability real por área.
- Priorizar MFA, SSO e reforço de autenticação para sistemas críticos.
- Implementar governança específica para acessos privilegiados.
- Mapear e administrar identidades não humanas como ativos críticos.
- Criar indicadores executivos para acompanhamento do risco identitário.
- Evoluir para monitoramento contínuo da postura de identidade.
O principal ponto, porém, é cultural: identidade não deve ser tratada como cadastro, mas como expressão operacional de confiança, autoridade e risco.
Conclusão
Em 2026, a pergunta mais importante sobre segurança já não é apenas “quais vulnerabilidades existem no ambiente?”, mas “quais identidades têm acesso incompatível com a necessidade real do negócio?”. Essa mudança redefine a lógica de proteção corporativa. Se a organização não souber responder com precisão quem acessa o quê, por qual motivo, sob quais condições e com qual supervisão, sua governança continuará apoiada em premissas frágeis.
Gestão de identidades é, portanto, uma disciplina de segurança, mas também de governança, continuidade, auditoria e confiança operacional.
A CLA Brasil apoia organizações na estruturação de programas maduros de IAM, combinando consultoria técnica, auditoria e governança de acessos. Se sua empresa ainda não consegue responder com precisão quem acessa o quê — e por quê — fale com nossos especialistas e agende um diagnóstico inicial.
Referências
EUROPEAN UNION AGENCY FOR CYBERSECURITY (ENISA). Digital Identity and Data Protection. Heraklion: ENISA, [s.d.]. Disponível em: <https://www.enisa.europa.eu/topics/digital-identity-and-data-protection>. Acesso em: 5 ago. 2026.
EUROPEAN UNION AGENCY FOR CYBERSECURITY (ENISA). Digital Identity Standards. Heraklion: ENISA, [s.d.]. Disponível em: <https://www.enisa.europa.eu/publications/digital-identity-standards>. Acesso em: 5 ago. 2026.
INTERNATIONAL ORGANIZATION FOR STANDARDIZATION (ISO); INTERNATIONAL ELECTROTECHNICAL COMMISSION (IEC). ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection: Information security management systems — Requirements. 3. ed. Genebra: ISO/IEC, 2022. Disponível em: <https://www.iso.org/standard/27001>. Acesso em: 5 ago. 2026.
ISACA. Adaptive Identity Is the Future of IAM — and Zero Trust Alone Won’t Get Us There. ISACA Now Blog. Schaumburg: ISACA, 21 ago. 2025. Disponível em: <https://www.isaca.org/resources/news-and-trends/isaca-now-blog/2025/adaptive-identity-is-the-future-of-iam-and-zero-trust-alone-wont-get-us-there>. Acesso em: 5 ago. 2026.
MITRE CORPORATION. Credential Access, Tactic TA0006 — Enterprise | MITRE ATT&CK®. McLean: MITRE, [s.d.]. Disponível em: <https://attack.mitre.org/tactics/TA0006/>. Acesso em: 5 ago. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Digital Identity Guidelines: Authentication and Lifecycle Management (SP 800-63B). Gaithersburg: NIST, 2025. Disponível em: <https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63b.pdf>. Acesso em: 5 ago. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Digital Identity Guidelines: Enrollment and Identity Proofing (SP 800-63A Revision 4). Gaithersburg: NIST, 2025. Disponível em: <https://csrc.nist.gov/pubs/sp/800/63/a/4/final>. Acesso em: 5 ago. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Digital Identity Guidelines: Enrollment and Identity Proofing Requirements (SP 800-63A). Gaithersburg: NIST, 2020. Disponível em: <https://pages.nist.gov/800-63-3/sp800-63a.html>. Acesso em: 5 ago. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Digital Identity Guidelines: Implementation Resources. Gaithersburg: NIST, [s.d.]. Disponível em: <https://pages.nist.gov/800-63-3-Implementation-Resources/>. Acesso em: 5 ago. 2026.
NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). Special Publication 800-63: Digital Identity Guidelines. Gaithersburg: NIST, [s.d.]. Disponível em: <https://www.nist.gov/itl/applied-cybersecurity/special-publication-800-63>. Acesso em: 5 ago. 2026.
